Votre signature mail est-elle conforme aux normes du règlement général de protection des données (RGPD) ?
Vous ne savez pas ? Alors, pas d'inquiétude, nous sommes là pour vous aider !
Voici notre guide pratique pour en savoir plus sur la conformité de votre signature mail —et plus largement de vos mails— avec le RGPD.
Les données personnelles ont été définies par la Commission nationale de l'Information et des Libertés (CNIL) comme étant « toute information relative à une personne physique susceptible d'être identifiée, directement ou indirectement. » En ce sens, un simple nom, une photo, une adresse postale, un numéro te téléphone, ou une foule d'autres renseignements peuvent être considérés comme une donnée personnelle.
À noter que selon la définition de la CNIL, une donnée personnelle peut être directe, comme indirecte :
Et dans un cas comme dans l'autre, la gestion de ces données personnelles doit respecter la règlementation en vigueur.
Oui ! Comme la signature mail peut contenir des informations personnelles telles que le nom, le prénom, le numéro de téléphone, l’adresse mail, ou même une photo, elle est en effet considérée comme une donnée personnelle.
En tant qu'entreprise, vous devez donc veiller à ce que le traitement des données personnelles de vos collaborateurs via leur signature mail soit conforme aux obligations du RGPD (tel que décrit par la CNIL).
Respecter ces obligations est crucial, car dans une sanction pourrait représenter une pénalité s’élevant jusqu'à 4% du chiffre d'affaires annuel mondial de l'entreprise.
En soi, « l’objet signature » n’est pas soumis au RGPD en lui-même, mais son contenu, oui. Si vous avez choisi d'intégrer des données personnelles de vos collaborateurs (nom, numéro de téléphone, etc.) dans les signatures d’entreprise, vous avez en effet certaines obligations.
Pour être en accord avec la réglementation, l’employeur se doit d’informer ses employés qu’il est en voie d’utiliser leurs données personnelles pour la création de leur signature mail. Ceux-ci doivent d'ailleurs être mis au courant de leurs droits (libre accès, rectification, droit à la suppression, etc.) par rapport à ces données personnelles.
Alors, sachez que les données personnelles qui transitent par les serveurs de votre outil de signature mail doivent aussi respecter le RGPD.
Par exemple, chez Letsignit, nous respectons les standards de protection les plus élevés en matière de niveau de sécurité de l'information. Notre solution est certifiée sur les normes ISO 27001 et ISO 27018, ce qui assure à nos clients une parfaite confidentialité de leurs données, avec un chiffrement de leurs informations et une grande traçabilité de nos actions.
Attention ! Car ce ne sont pas toutes les solutions qui protègeront vos données de la sorte ! Nous vous encourageons à vous rapprocher du responsable du traitement des données de la solution choisie pour en savoir plus.
Et pour l'envoi d'emails, notamment lors de campagne d'emailing ? Comment fait-on pour respecter ses obligations légales ?
Alors, l'approche recommandée sera différente en fonction de vos destinataires.
Vous devez obtenir un consentement préalable de la part des personnes faisant partie de votre liste d'envoi. Aussi appelé « opt-in », ce mécanisme permet d'éviter qu'une personne reçoive des communications sans avoir accepté en amont :
Or, même après avoir accepté en « opt-in », toute personne a le droit de changer d'avis et de choisir de ne plus recevoir de communications commerciales. C'est ce que l'on nomme « opt-out ». Vous devez donc faire en sorte, via votre responsable du traitement des données, qu'un tel mécanisme ait été mis en place.
La seule exception au processus de « opt-in » serait dans le cas où la donnée personnelle (l'adresse mail) a été récoltée lors d'une transaction commerciale et qu'elle permet à l'entreprise de partager des publicités sur des produits semblables. Dans ce cas-ci, l'acceptation en amont n'est pas nécessaire, mais le consommateur doit tout de même avoir la possibilité de se désabonner pour ne plus recevoir de communications de ce type.
L'emailing à destination des entreprises, contrairement à l'envoi aux consommateurs, ne nécessite pas un processus de « opt-in ». Or, ce n'est pas pour autant qu'une entreprise n'a pas de droits, car communiquer avec une entreprise de cette manière ouvre un droit d'opposition. L'entreprise a donc le choix de sortir de cette chaîne d'emailing via un « opt-out », choix qui devra légalement être respecté.
Pour en savoir plus, n'hésitez pas à vous référer au Mode d'emploi RGPD du ministère de l'Économie, des Finances.
À ce jour en France, il n'est pas nécessaire d'indiquer dans chacun de vos mails quel est le traitement que vous faites des données personnelles. Or, certaines entreprises font tout de même le choix d'intégrer certaines mentions légales sous forme de disclaimer.
Inclure un tel avertissement dans votre signature mail peut renforcer la transparence et la confiance avec vos correspondants, tout en soulignant votre engagement envers la protection des données. Cette pratique promeut également la conformité et sensibilise vos contacts à vos politiques de confidentialité, ce qui peut être un atout précieux dans vos communications professionnelles.
Par exemple, on peut tout à fait s’imaginer indiquer « cet email respecte le RGPD » dans sa signature mail de façon à rassurer ses destinataires :
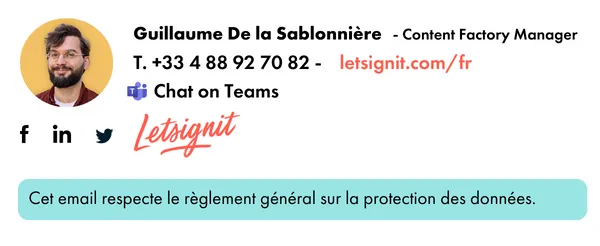
Si vous êtes dans un domaine où la confidentialité est importante (par exemple : la médecine, le légal, conseil, etc.), la signature peut aussi vous venir en aide pour rappeler que les informations partagées sont confidentielles :

Si vous utilisez la signature mail pour rappeler votre respect du RGPD ou votre engagement envers la confidentialité des données, il faudra faire attention à ce que celle-ci respecte un certain format.
Pourquoi le format de votre signature mail est-il important ?
Parce que si celle-ci ne s'affiche pas bien sur les différents appareils utilisés, est difficile à lire ou pixellisée, votre message risque de ne pas être transmis correctement. Et si celui-ci ne peut pas être lu correctement, quel est l’intérêt de l’ajouter en premier lieu ?
Pour une lecture optimale, on recommande donc :
Et veillez aussi à ce qu'en termes de design (présence d'éléments iconographiques, choix de couleurs, etc.) la signature ne soit pas trop encombrée, et donc, difficile à lire.
Chez Letsignit, nous travaillons très fort pour vous proposer un outil qui respecte le RGPD. Grâce à cette volonté, de nombreux clients peuvent créer des signatures mail professionnelles sans mettre en danger leurs données personnelles.
Et dans cette même logique, nous nous engageons à ne jamais utiliser les données personnelles de nos clients pour autre chose que la création des signatures.
Prêt à tester la solution de signatures mail la plus simple et sécuritaire sur le marché ?